Rabu, 03 Mei 2017

CLIENT SERVER (PROGRAM JARINGAN)

  • Get IP
Listing Program :

import java.net.*;
public class getip {
public static void main(String args[]) throws Exception {
InetAddress host = null;
host = InetAddress.getLocalHost();
byte ip[] = host.getAddress();
for (int i=0; i<ip.length; i++) {
if (i > 0) {
System.out.print(".");
}
System.out.print(ip[i] & 0xff);
}
System.out.println();
}
}

Logika program :
Pada blok program diatas terdapat libarary java. net yang digunakan untuk menyimpan variabel. program diatas digunakan untuk mendapatkan sebuah IP address. terdapat penyeleksian kondisi menggunakan if-else dan perulangan for. System.out.print digunakan untuk mencetak hasil dari penyeleksian kondisi.

  • Get Name
Listing Program :

import java.net.*;
public class getName {
public static void main(String args[]) throws Exception {
InetAddress host = null;
host = InetAddress.getLocalHost();
System.out.println("Nama komputer Anda: " +
host.getHostName());
}
}

Logika Program :Pada blok program diatas digunakan untuk mendapatkan nama dari komputer maing-masing. program diatas menggunakan library java.net. 

  • IP To Name
Listing Program :

import java.net.*;
public class IPtoName {
public static void main(String args[]) {
if (args.length == 0) {
System.out.println("Pemakaian: java IPtoName <IP address>");
System.exit(0);
}
String host = args[0];
InetAddress address = null;
try {
address = InetAddress.getByName(host);
} catch (UnknownHostException e) {
System.out.println("invalid IP - malformed IP");
System.exit(0);
}
System.out.println(address.getHostName());
}
}

Logika Program:
Pada potongan program diatas digunakan untuk mengkoneksikan alaamat IP dengan nama komputer. erdapat penyeleksian kondisi menggunakan If-Else. jika pangjang args adalah 0 maka akan keluar output seperti diatas. jika tidak maka sistem akan keluar. terdapat penecekan dengan menggunakan perintah try catch.

  • NS LookUp
Listing Program :

import java.net.*;
public class NsLookup {
public static void main(String args[]) {
if (args.length == 0) {
System.out.println("Pemakaian: java NsLookup <hostname>");
System.exit(0);
}
String host = args[0];
InetAddress address = null;
try {
address = InetAddress.getByName(host);
} catch(UnknownHostException e) {
System.out.println("Unknown host");
System.exit(0);
}
byte[] ip = address.getAddress();
for (int i=0; i<ip.length; i++) {
if (i > 0) System.out.print(".");
System.out.print((ip[i]) & 0xff);
}
System.out.println();
}
}

Logika Program :
pada program diatas, kita akan menjalankan NS Look Up. cara menjalankannya adalah dengan memasukkan nama komputer kita yang sebelumnya telah dibuat. pada program diatas menggunakan libarary java.net. terdapat perbaikan program dengan menggunakan perintah try-catch. output dari program ini sendiiri yaitu mengeluarkan output yaitu alamat IP Address dari komputer. terdapat perulangan for, dan penyeleksian kodisi if.

Output :


  • Client Server
- Listing SimpleServer

import java.io.*;
import java.net.*;
public class simpleServer {
public final static int TESTPORT = 5000;
public static void main(String args[]) {
ServerSocket checkServer = null;
String line;
BufferedReader is = null;
DataOutputStream os = null;
Socket clientSocket = null;
try {
checkServer = new ServerSocket(TESTPORT);
System.out.println("Aplikasi Server hidup ...");
} catch (IOException e) {
System.out.println(e);
}
try {
clientSocket = checkServer.accept();
is = new BufferedReader(new
InputStreamReader(clientSocket.getInputStream()));
os = new DataOutputStream(clientSocket.getOutputStream());
} catch (Exception ei) {
ei.printStackTrace();
}
try {
line = is.readLine();
System.out.println("Terima : " + line);
if (line.compareTo("salam") == 0) {
os.writeBytes("salam juga");
} else {
os.writeBytes("Maaf, saya tidak mengerti");
}
} catch (IOException e) {
System.out.println(e);
}

try {
os.close();
is.close();
clientSocket.close();
} catch (IOException ic) {
ic.printStackTrace();
}
}
}

Logika Program :
Pada program diatas digunakan untuk menghidupkan sebuah server agar dapat berkomunikasi dengan client. Jika server telah hidup maka akan keluar output "Apliaksi server telah hidup". kemudian client akan mengirimkan pesan yang akan dibalas oleh server yang berupa salam. jika yang ditulis client bukan salam aka cerver akan merespon "maaf saya tidak mengerti"


- Listing SimpleClient

import java.io.*;
import java.net.*;
public class simpleClient {
public final static int REMOTE_PORT = 5000;
public static void main(String args[]) throws Exception {
Socket cl = null;
BufferedReader is = null;
DataOutputStream os = null;
BufferedReader stdin = new BufferedReader(new
InputStreamReader(System.in));
String userInput = null;
String output = null;
// Membuka koneksi ke server pada port REMOTE_PORT
try {
cl = new Socket(args[0], REMOTE_PORT);
is = new BufferedReader(new
InputStreamReader(cl.getInputStream()));
os = new DataOutputStream(cl.getOutputStream());
} catch(UnknownHostException e1) {
System.out.println("Unknown Host: " + e1);
} catch (IOException e2) {
System.out.println("Erorr io: " + e2);
}
// Menulis ke server
try {
System.out.print("Masukkan kata kunci: ");
userInput = stdin.readLine();
os.writeBytes(userInput + "\n");
} catch (IOException ex) {
System.out.println("Error writing to server..." + ex);
}
// Menerima tanggapan dari server
try {
output = is.readLine();
System.out.println("Dari server: " + output);
} catch (IOException e) {
e.printStackTrace();
}
// close input stream, output stream dan koneksi
try {
is.close();
os.close();
cl.close();
} catch (IOException x) {
System.out.println("Error writing...." + x);
}
}
}

Logika SimpleClient :
Pada blok program ini diguanak untuk mengkoneksikan client ke server. program ini dibuat agar client dapat mengirim pesan ke server dan menerima tanggapan dari server.


Sabtu, 22 April 2017

QUANTUM COMPUTATION

QUANTUM COMPUTATION

Hasil gambar untuk quantum computing

Studi komputasi kuantum sistem komputasi teoretis (komputer kuantum ) yang memanfaatkan fenomena kuantum mekanis secara langsung, seperti superposisi dan keterkaitan , untuk melakukan operasi pada data. Komputer kuantum berbeda dari komputer digital digital biner berdasarkan transistor . Sedangkan komputasi digital yang umum mensyaratkan bahwa data dikodekan menjadi digit biner ( bit ), yang masing-masing selalu berada di salah satu dari dua keadaan yang pasti (0 atau 1), perhitungan kuantum menggunakan bit kuantum , yang dapat berada dalam superposisi keadaan. Sebuah mesin Turing kuantum adalah model teoritis komputer semacam itu, dan juga dikenal sebagai komputer kuantum universal. Bidang komputasi kuantum diprakarsai oleh karya Paul Benioff dan Yuri Manin pada tahun 1980, Richard Feynman pada tahun 1982, dan David Deutsch pada tahun 1985. Komputer kuantum dengan berputar sebagai bit kuantum Juga diformulasikan untuk digunakan sebagai ruang kuantum -waktu pada tahun 1968.

Pada tahun 2017, perkembangan komputer kuantum aktual masih dalam tahap awal, namun eksperimen telah dilakukan di mana operasi komputasi kuantum dieksekusi pada sejumlah kecil bit kuantum. Penelitian praktis dan teoritis terus berlanjut, dan banyak pemerintah nasional dan badan militer mendanai penelitian komputasi kuantum dalam upaya mengembangkan komputer kuantum untuk tujuan keamanan sipil, bisnis, perdagangan, lingkungan dan nasional, seperti kriptanalisis .

Komputer kuantum skala besar secara teoritis dapat memecahkan masalah tertentu dengan lebih cepat daripada komputer klasik manapun yang menggunakan algoritme terbaik yang diketahui saat ini , seperti faktorisasi bilangan bulat menggunakan algoritma Shor atau simulasi sistem kuantum banyak-tubuh . Ada algoritma kuantum , seperti algoritma Simon , yang berjalan lebih cepat daripada algoritma klasik probabilistik yang mungkin.Komputer klasik pada prinsipnya (dengan sumber eksponensial ) mensimulasikan algoritma kuantum, karena perhitungan kuantum tidak melanggar tesis Gereja-Turing . Di sisi lain, komputer kuantum mungkin dapat memecahkan masalah secara efisien yang praktis tidak dapat dilakukan pada komputer klasik.

Komputer klasik memiliki memori yang terdiri dari bit , di mana masing-masing bit diwakili oleh salah satu atau nol. Komputer kuantum mempertahankan urutan qubit . Sebuah qubit tunggal dapat mewakili satu, nol, atau superposisi kuantum dari dua negara qubit tersebut: 13-16 sepasang qubit dapat berada dalam superposisi kuantum dari 4 keadaan, [10] : 16 dan tiga qubit dalam superposisi 8 keadaan. Secara umum, sebuah komputer kuantum dengan  {\ Displaystyle n} N Qubit bisa di superposisi sewenang-wenang sampai  {\ Displaystyle 2 ^ {n}} 2 ^ {n} Keadaan berbeda secara bersamaan [10] : 17 (ini sebanding dengan komputer biasa yang hanya bisa berada di salah satu dari ini  {\ Displaystyle 2 ^ {n}} 2 ^ {n} Menyatakan pada satu waktu). Sebuah komputer kuantum beroperasi dengan menetapkan qubit dalam drift sempurna [ klarifikasi diperlukan ] yang mewakili masalah yang ada dan dengan memanipulasi qubit tersebut dengan urutan kuantum gerbang logika yang tetap . Urutan gerbang yang akan diterapkan disebut algoritma kuantum . Perhitungan diakhiri dengan pengukuran, meruntuhkan sistem qubit menjadi salah satu dari  {\ Displaystyle 2 ^ {n}} 2 ^ {n} Negara murni, di mana setiap qubit adalah nol atau satu, membusuk menjadi keadaan klasik. Hasilnya bisa paling banyak  {\ Displaystyle n} N Bit klasik informasi. Algoritma kuantum sering bersifat probabilistik, karena mereka memberikan solusi yang benar hanya dengan probabilitas tertentu. [11] Perhatikan bahwa istilah komputasi non deterministik tidak boleh digunakan dalam kasus tersebut untuk berarti probabilistik (komputasi), karena istilah non deterministik memiliki arti yang berbeda dalam ilmu komputer.

Contoh penerapan qubit komputer kuantum dapat dimulai dengan penggunaan partikel dengan dua keadaan putaran : "turun" dan "naik" (biasanya ditulis  {\ Displaystyle | {\ downarrow} \ rangle} |  {\ Downarrow} \ rangle dan  {\ Displaystyle | {\ uparrow} \ rangle} |  {\ Uparrow} \ rangle , atau  {\ Displaystyle | 0 {\ rangle}} |  0 {\ rangle} dan  {\ Displaystyle | 1 {\ rangle}} |  1 {\ rangle} ). Ini benar karena sistem seperti itu dapat dipetakan ke sistem spin-1/2 yang efektif.

Prinsip operasi
Sebuah komputer kuantum dengan jumlah qubit tertentu pada dasarnya berbeda dari komputer klasik yang terdiri dari jumlah bit klasik yang sama. Sebagai contoh, mewakili keadaan sistem n- qubit pada komputer klasik memerlukan penyimpanan 2 n koefisien kompleks, sedangkan untuk mengkarakterisasi keadaan sistem n -bit klasik cukup untuk memberikan nilai n bit, itu Adalah, hanya n nomor. Meskipun fakta ini nampaknya mengindikasikan bahwa qubit dapat menyimpan informasi lebih jauh secara eksponensial daripada rekan-rekan klasik mereka, perhatian harus diambil untuk tidak mengabaikan fakta bahwa qubit hanya dalam superposisi probabilistik dari semua negara bagian mereka. Ini berarti bahwa ketika keadaan akhir qubit diukur, mereka hanya akan ditemukan di salah satu konfigurasi yang mungkin terjadi sebelum pengukuran. Secara umum tidak benar memikirkan sistem qubit sebagai satu keadaan tertentu sebelum pengukuran, karena fakta bahwa mereka berada dalam keadaan superposisi di negara bagian sebelum pengukuran dibuat secara langsung mempengaruhi hasil perhitungan yang mungkin terjadi.

Keadaan komputer kuantum tiga qubit juga digambarkan oleh vektor delapan dimensi  {\ Displaystyle (a_ {0}, a_ {1}, a_ {2}, a_ {3}, a_ {4}, a_ {5}, a_ {6}, a_ {7})} {\ Displaystyle (a_ {0}, a_ {1}, a_ {2}, a_ {3}, a_ {4}, a_ {5}, a_ {6}, a_ {7})} . Di sini, bagaimanapun, koefisiennya  {\ Displaystyle a_ {k}} A_ {k} Adalah bilangan kompleks , dan ini adalah jumlah dari kuadrat nilai absolut koefisien,  {\ Displaystyle \ sum _ {i} | a_ {i} | ^ {2}} {\ Displaystyle \ sum _ {i} |  a_ {i} |  ^ {2}} , Itu harus sama 1. Untuk masing-masing  {\ Displaystyle k} K , Nilai absolut kuadrat  {\ Displaystyle \ left | a_ {k} \ right | ^ {2}} {\ Displaystyle \ kiri |  a_ {k} \ right |  ^ {2}} Memberikan probabilitas sistem yang ditemukan setelah pengukuran di  {\ Displaystyle k} K -th negara bagian. Namun, karena bilangan kompleks mengkodekan bukan hanya besaran tetapi juga arah bidang kompleks , perbedaan fasa antara dua koefisien (state) mewakili parameter yang berarti. Ini adalah perbedaan mendasar antara komputasi kuantum dan komputasi klasik probabilistik. [13]

Jika Anda mengukur tiga qubit, Anda akan mengamati string tiga bit. Probabilitas untuk mengukur string yang diberikan adalah besaran kuadrat dari koefisien string itu (yaitu probabilitas pengukuran 000 =  {\ Displaystyle | a_ {0} | ^ {2}} {\ Displaystyle |  a_ {0} |  ^ {2}} , Probabilitas pengukuran 001 =  {\ Displaystyle | a_ {1} | ^ {2}} {\ Displaystyle |  a_ {1} |  ^ {2}} , Dll.). Dengan demikian, mengukur keadaan kuantum yang digambarkan oleh koefisien kompleks  {\ Displaystyle (a_ {0}, a_ {1}, a_ {2}, a_ {3}, a_ {4}, a_ {5}, a_ {6}, a_ {7})} {\ Displaystyle (a_ {0}, a_ {1}, a_ {2}, a_ {3}, a_ {4}, a_ {5}, a_ {6}, a_ {7})} Memberikan distribusi probabilitas klasik  {\ Displaystyle (| a_ {0} | ^ {2}, | a_ {1} | ^ {2}, | a_ {2} | ^ {2}, | a_ {3} | ^ {2}, | a_ {4} | ^ {2}, | a_ {5} | ^ {2}, | a_ {6} | ^ {2}, | a_ {7} | ^ {2})} {\ Displaystyle (| a_ {0} | ^ {2}, | a_ {1} | ^ {2}, | a_ {2} | ^ {2}, | a_ {3} | ^ {2}, | a_ {4} | ^ {2}, | a_ {5} | ^ {2}, | a_ {6} | ^ {2}, | a_ {7} | ^ {2})} Dan kita mengatakan bahwa keadaan kuantum "runtuh" ​​ke keadaan klasik sebagai hasil pengukuran.

Sebuah vektor delapan dimensi dapat ditentukan dengan berbagai cara tergantung pada dasar apa yang dipilih untuk ruang tersebut. Dasar dari string bit (misalnya, 000 , 001 , ..., 111 ) dikenal sebagai dasar komputasi. Basis lain yang mungkin adalah satuan , vektor ortogonal dan vektor eigen dari operator Pauli-x . Ket notasi sering digunakan untuk membuat pilihan dasar eksplisit. Misalnya, negara  {\ Displaystyle (a_ {0}, a_ {1}, a_ {2}, a_ {3}, a_ {4}, a_ {5}, a_ {6}, a_ {7})} {\ Displaystyle (a_ {0}, a_ {1}, a_ {2}, a_ {3}, a_ {4}, a_ {5}, a_ {6}, a_ {7})} Dalam basis komputasi dapat ditulis sebagai:
{\ Displaystyle a_ {0} \, | 000 \ rangle + a_ {1} \, | 001 \ rangle + a_ {2} \, | 010 \ rangle + a_ {3} \, | 011 \ rangle + a_ {4 } \, | 100 \ rangle + a_ {5} \, | 101 \ rangle + a_ {6} \, | 110 \ rangle + a_ {7} \, | 111 \ rangle} {\ Displaystyle a_ {0} \, |  000 \ rangle + a_ {1} \, |  001 \ rangle + a_ {2} \, |  010 \ rangle + a_ {3} \, |  011 \ rangle + a_ {4} \, |  100 \ rangle + a_ {5} \, |  101 \ rangle + a_ {6} \, |  110 \ rangle + a_ {7} \, |  111 \ rangle}
Dimana, misalnya,  {\ Displaystyle | 010 \ rangle = \ left (0,0,1,0,0,0,0,0 \ right)} {\ Displaystyle |  010 \ rangle = \ kiri (0,0,1,0,0,0,0,0 \ right)}
Dasar komputasi untuk qubit tunggal (dua dimensi) adalah  {\ Displaystyle | 0 \ rangle = \ left (1,0 \ right)} |  0 \ rangle = \ kiri (1,0 \ right) dan  {\ Displaystyle | 1 \ rangle = \ left (0,1 \ right)} |  1 \ rangle = \ kiri (0,1 \ right) .

Dengan menggunakan vektor eigen dari operator Pauli-x, sebuah qubit tunggal  {\ Displaystyle | + \ rangle = {\ tfrac {1} {\ sqrt {2}}} \ left (1,1 \ right)} |  + \ Rangle = {\ tfrac {1} {\ sqrt {2}}} \ left (1,1 \ right) dan  {\ Displaystyle | - \ rangle = {\ tfrac {1} {\ sqrt {2}}} \ left (1, -1 \ right)} |  - \ rangle = {\ tfrac {1} {\ sqrt {2}}} \ left (1, -1 \ right) .

Potensi
Faktorisasi integer , yang mendasari keamanan sistem kriptografi kunci publik , diyakini tidak dapat dibandingkan dengan komputer biasa dengan bilangan bulat besar jika produk itu adalah bilangan prima (misalnya produk dua bilangan prima 300 digit). Sebagai perbandingan, komputer kuantum secara efisien dapat memecahkan masalah ini dengan menggunakan algoritma Shor untuk menemukan faktor- faktornya . Kemampuan ini memungkinkan sebuah komputer kuantum untuk mendekripsi banyak sistem kriptografi yang digunakan saat ini, dalam artian akan ada algoritma polynomial time (dalam jumlah digit dari integer) untuk memecahkan masalah. Secara khusus, sebagian besar kunci publik populer ciphers didasarkan pada kesulitan anjak bilangan bulat atau masalah logaritma diskrit , yang keduanya dapat diselesaikan dengan algoritma Shor. Secara khusus algoritma RSA , Diffie-Hellman , dan Elliptic Diffie-Hellman bisa dipecahkan. Ini digunakan untuk melindungi halaman Web aman, email terenkripsi, dan banyak jenis data lainnya. Melanggar ini akan memiliki konsekuensi signifikan untuk privasi dan keamanan elektronik.

Namun, algoritma kriptografi lainnya tampaknya tidak rusak oleh algoritma tersebut. Beberapa algoritma kunci publik didasarkan pada masalah selain faktorisasi bilangan bulat dan masalah logaritma diskrit yang digunakan algoritma Shor, seperti kriptosistem McEliece yang didasarkan pada masalah dalam teori pengkodean . Kriptosistem berbasis kisi juga tidak diketahui rusak oleh komputer kuantum, dan menemukan algoritma waktu polinomial untuk memecahkan masalah subkelompok tersembunyi diastral, yang akan menghancurkan banyak kriptosistem berbasis kisi, adalah masalah terbuka yang dipelajari dengan baik. .Telah terbukti bahwa menerapkan algoritma Grover untuk memecahkan algoritma simetrik (kunci rahasia) dengan kekerasan memerlukan waktu yang sama dengan kira-kira 2 n / 2 doa dari algoritma kriptografi yang mendasarinya, dibandingkan dengan kira-kira 2 n dalam kasus klasik, yang berarti bahwa panjang kunci simetris terbagi dua secara efektif: AES-256 memiliki keamanan yang sama terhadap serangan menggunakan algoritma Grover yang AES-128 melawan pencarian brutal klasik (lihat ukuran kunci ). Kriptografi kuantum berpotensi memenuhi beberapa fungsi kriptografi kunci publik.

Perkembangan
Ada sejumlah model komputasi kuantum, dibedakan oleh elemen dasar di mana perhitungannya membusuk. Keempat model utama yang penting secara praktis adalah:

Gerbang kuantum array (perhitungan didekomposisi menjadi urutan beberapa kuasi kuadrat qubit)
Komputer kuantum satu arah (perhitungan didekomposisi menjadi urutan pengukuran satu qubit yang diterapkan pada keadaan awal atau keadaan cluster yang sangat terjerat)
Komputer kuantum adiabatik , berdasarkan anil Quantum (penghitungan didekomposisi menjadi transformasi berkelanjutan lambat dari Hamiltonian awal menjadi Hamiltonian akhir, yang tanahnya mengandung larutan)
Komputer kuantum topologis (penghitungan diurai menjadi anyaman anyaman dalam kisi 2D)
Mesin Quantum Turing secara teoritis penting namun penerapan langsung model ini tidak dilakukan. Keempat model perhitungan telah terbukti setara; Masing dapat mensimulasikan yang lain dengan tidak lebih dari overhead polinomial.

SUMBER : https://en.wikipedia.org/wiki/Quantum_computing

MOBILE COMPUTING

MOBILE COMPUTING
Komputasi mobile adalah interaksi manusia-komputer dimana komputer diperkirakan akan diangkut selama penggunaan normal, yang memungkinkan transmisi data, suara dan video. Komputasi mobile melibatkan komunikasi bergerak, perangkat keras bergerak, dan perangkat lunak mobile. Masalah komunikasi meliputi jaringan ad hoc dan jaringan infrastruktur serta sifat komunikasi, protokol , format data dan teknologi beton. Perangkat keras mencakup perangkat mobile atau komponen perangkat. Perangkat lunak mobile berhubungan dengan karakteristik dan persyaratan aplikasi mobile.
Hasil gambar untuk mobile computing

Prinsip-prinsip dari Mobile Computing :

  • Portabilitas: Memfasilitasi pergerakan perangkat dalam lingkungan komputasi mobile.
  • Konektivitas: Kemampuan untuk terus menerus terhubung dengan jumlah lag / downtime minimal, tanpa terpengaruh oleh pergerakan simpul yang terhubung
  • Interaktivitas Sosial: Menjaga konektivitas agar berkolaborasi dengan pengguna lain, setidaknya berada dalam lingkungan yang sama.
  • Individualitas: Mengadaptasi teknologi yang sesuai dengan kebutuhan individu.
  • Portabilitas: Perangkat / node yang terhubung dalam sistem komputasi mobile harus mempermudah mobilitas. Perangkat ini mungkin memiliki kemampuan perangkat terbatas dan catu daya terbatas, namun harus memiliki kemampuan pemrosesan dan portabilitas fisik yang memadai untuk beroperasi di lingkungan yang dapat bergerak.
  • Konektivitas: Ini mendefinisikan kualitas layanan (QoS) dari konektivitas jaringan. Dalam sistem komputasi mobile, ketersediaan jaringan diharapkan dapat dipertahankan pada tingkat tinggi dengan jumlah lag / downtime minimal tanpa dipengaruhi oleh mobilitas simpul yang terhubung.
  • Interaktivitas: Simpul yang tergabung dalam sistem komputasi mobile saling terkait satu sama lain untuk berkomunikasi dan berkolaborasi melalui transaksi data yang aktif.
  • Individualitas: Perangkat portabel atau mobile node yang terhubung ke jaringan seluler sering menunjukkan individu; Sistem komputasi mobile harus dapat mengadopsi teknologi untuk memenuhi kebutuhan individu dan juga untuk mendapatkan informasi kontekstual dari masing-masing node.

Perangkat
Beberapa bentuk perangkat komputasi mobile yang paling umum adalah seperti yang diberikan di bawah ini:
  • Komputer portabel, kompak, unit ringan termasuk keyboard set karakter lengkap dan terutama ditujukan sebagai host untuk perangkat lunak yang mungkin diberi parameter, seperti laptop, notebook, notes, dll.
  • Ponsel termasuk kumpulan tombol terbatas yang terutama ditujukan namun tidak terbatas pada komunikasi vokal, seperti ponsel cerdas, ponsel, ponsel berfitur, dll.
  • Kartu pintar yang bisa menjalankan beberapa aplikasi tapi biasanya pembayaran, perjalanan dan area akses aman
  • Komputer yang mudah dipakai , sebagian besar terbatas pada tombol fungsional dan terutama ditujukan sebagai penggabungan agen perangkat lunak , seperti jam tangan, gelang, kalung, implan tanpa kunci, dll.
  • Keberadaan kelas-kelas ini diharapkan tahan lama, dan saling melengkapi dalam penggunaan pribadi, tidak ada yang menggantikan yang lain dalam semua fitur kenyamanan.

Keterbatasan
  • Rentang dan bandwidth: Akses Internet Mobile umumnya lebih lambat daripada koneksi kabel langsung, menggunakan teknologi seperti GPRS dan EDGE , dan baru-baru ini jaringan HSDPA , HSUPA , 3G dan 4G dan juga jaringan 5G yang akan datang. Jaringan ini biasanya tersedia dalam jangkauan menara telepon seluler komersial. LAN nirkabel berkecepatan tinggi tidak mahal namun memiliki rentang yang sangat terbatas.
  • Standar keamanan: Saat bekerja di seluler, seseorang bergantung pada jaringan publik, yang memerlukan penggunaan VPN dengan hati-hati. Keamanan menjadi perhatian utama saat menyangkut standar komputasi mobile pada armada. Seseorang dapat dengan mudah menyerang VPN melalui sejumlah besar jaringan yang saling terhubung melalui jalur.
  • Konsumsi daya: Bila stopkontak atau generator portabel tidak tersedia, komputer ponsel harus sepenuhnya bergantung pada daya baterai. Dikombinasikan dengan ukuran kompak dari banyak perangkat mobile, ini sering berarti baterai yang sangat mahal harus digunakan untuk mendapatkan masa pakai baterai yang diperlukan.
  • Interferensi transmisi: Cuaca, medan, dan jarak dari titik sinyal terdekat semuanya dapat mengganggu penerimaan sinyal. Penerimaan di terowongan, beberapa bangunan, dan daerah pedesaan seringkali miskin.
  • Potensi bahaya kesehatan: Orang yang menggunakan perangkat mobile saat mengemudi sering terganggu karena mengemudi dan oleh karena itu diasumsikan lebih mungkin terlibat dalam kecelakaan lalu lintas. (Meskipun ini mungkin tampak jelas, ada banyak diskusi tentang apakah melarang penggunaan perangkat mobile saat mengemudi mengurangi kecelakaan atau tidak. Ponsel dapat mengganggu perangkat medis sensitif. Pertanyaan tentang radiasi ponsel dan kesehatan telah dinaikkan .
  • Antarmuka manusia dengan perangkat: Layar dan keyboard cenderung kecil, yang mungkin membuat mereka sulit digunakan. Metode input alternatif seperti speech or handwriting recognition memerlukan pelatihan.

Komputasi dalam bidang industri dan komputasi armada
Banyak tenaga lapangan komersial dan pemerintah memasang komputer jinjing kasar dengan armada kendaraan mereka. Ini mengharuskan unit untuk berlabuh ke kendaraan untuk keamanan pengaman, keamanan perangkat , dan ergonomi . Komputer kasar dinilai memiliki getaran parah yang terkait dengan kendaraan dinas besar dan pengemudi off-road dan kondisi lingkungan yang keras dari penggunaan profesional konstan seperti dalam layanan medis darurat, kebakaran , dan keamanan publik.

Unsur lain yang mempengaruhi fungsi dalam kendaraan:
  • Suhu operasi : Kabin kendaraan sering mengalami ayunan suhu dari -30-60 ° C (-22-140 ° F). Komputer biasanya harus mampu menahan suhu ini saat beroperasi. Pendingin berbasis kipas yang khas telah menyatakan batas suhu suhu sekitar 35-38 ° C (95-100 ° F), dan suhu di bawah titik beku memerlukan pemanas lokal untuk membawa komponen sampai suhu operasi (berdasarkan studi independen oleh Grup SRI dan oleh Panasonic Litbang).
  • Getaran dapat menurunkan harapan hidup komponen komputer, terutama penyimpanan rotasi seperti HDD .
  • Visibilitas layar standar menjadi masalah di bawah sinar matahari yang cerah.
  • Pengguna layar sentuh mudah berinteraksi dengan unit di lapangan tanpa melepas sarung tangan.
  • Pengaturan baterai dengan suhu tinggi: Baterai lithium ion sensitif terhadap kondisi suhu tinggi untuk pengisian daya. Komputer yang dirancang untuk lingkungan mobile harus dirancang dengan fungsi pengisian suhu tinggi yang membatasi biaya hingga 85% atau kurang dari kapasitas.
  • Sambungan antena eksternal melewati kabin logam khas kendaraan yang akan menghalangi penerimaan nirkabel, dan memanfaatkan peralatan komunikasi dan navigasi eksternal yang jauh lebih mampu.

Masalah keamanan yang terlibat dalam mobile
  • Artikel utama: keamanan ponsel, Keamanan mobile atau keamanan ponsel semakin penting dalam komputasi mobile. Ini adalah perhatian khusus karena berkaitan dengan keamanan informasi pribadi yang sekarang tersimpan di smartphone .
  • Semua smartphone, karena komputer, lebih diutamakan sasaran serangan. Serangan ini memanfaatkan kelemahan yang berhubungan dengan smartphone yang bisa berasal dari sarana komunikasi seperti SMS , MMS , jaringan wifi , dan GSM . Ada juga serangan yang memanfaatkan kerentanan perangkat lunak baik dari browser web maupun sistem operasi. Akhirnya, ada bentuk perangkat lunak berbahaya yang mengandalkan pengetahuan pengguna rata-rata yang lemah.
  • Berbagai tindakan balasan keamanan yang berbeda sedang dikembangkan dan diterapkan pada smartphone, mulai dari keamanan di berbagai lapisan perangkat lunak hingga penyebaran informasi ke pengguna akhir. Ada praktik bagus untuk diamati di semua tingkat, mulai dari desain hingga penggunaan, melalui pengembangan sistem operasi , lapisan perangkat lunak, dan aplikasi yang dapat didownload.

Perangkat komputasi portabel
  • Perangkat mobile dan komputer portabel, Beberapa kategori perangkat komputasi portabel dapat berjalan di baterai namun tidak diklasifikasikan sebagai laptop: komputer jinjing, PDA , PC ultra mobile (UMPC), tablet dan smartphone.

  • Komputer jinjing (diskontinu) adalah komputer tujuan umum yang dapat dengan mudah dipindahkan dari satu tempat ke tempat lainnya, namun tidak dapat digunakan saat dalam perjalanan, biasanya karena memerlukan beberapa pengaturan dan sumber daya AC. Contoh yang paling terkenal adalah Osborne 1 . Komputer portabel juga disebut PC "yang dapat diangkut" atau "luggable".
  • Asisten digital pribadi (PDA) (diskontinu) adalah komputer berukuran kecil yang biasanya berukuran saku dengan fungsionalitas terbatas. Hal ini dimaksudkan untuk melengkapi dan melakukan sinkronisasi dengan komputer desktop, memberikan akses ke kontak, buku alamat, catatan, e-mail dan fitur lainnya.
  • PDA Palm TX, PC ultra mobile (dihentikan) adalah komputer dengan ukuran penuh, PDA yang menjalankan sistem operasi dengan tujuan umum.

SUMBER : https://en.wikipedia.org/wiki/Mobile_computing

Rabu, 29 Maret 2017

ELECTRONIC DATA INTERCHANGE (EDI)


Hasil gambar untuk apa itu electronic data interchange

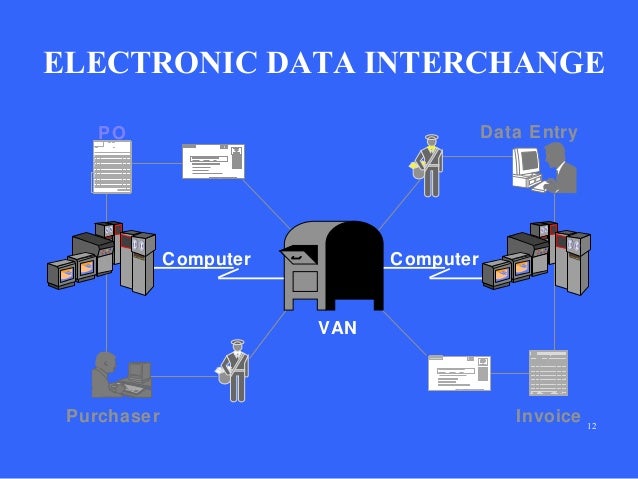
Pertukaran data elektronik (bahasa inggris: EDI atau Electronic Data Interchange, juga Electronic Document Interchange) adalah proses transfer data yang terstruktur, dalam format standar yang disetujui, dari satu sistem komputer ke sistem komputer lainnya, dalam bentuk elektronik.
Istilah ini umumnya dipakai dalam konteks perdagangan dan bisnis, khususnya perdagangan elektronik atau e-dagang. Biasanya digunakkan oleh perusahaan-perusahaan dalam memudahkan proses pertukaran data transaksi yang berulang-ulang antar perusahaan. EDI sangat bergantung kepada pengembangan format standar untuk dokumen-dokumen bisnis seperti faktur, pesanan pembelian, dan surat tanda terima. Harus ada persetujuan dari pelaku-pelaku bisnis yang terkait dan pengakuan di tingkat nasional maupun internasional untuk dapat menggunakan format-format standar ini dan mentransmisikan data secara elektronik.

1. Sejarah perkembangan
Pada tahun 1964, seorang manajer penjualan yang bekerja di American Hospital Supply Company (AHSC) menciptakan sebuah sistem untuk menangani masalah inventoris dalam sebuah rumah sakit lokal di Amerika Serikat. Manajer penjualan itu memberikan sejumlah kumpulan kartu berlubang (punched card) kepada rumah sakit lokal tersebut. Setiap buah punched card merepresentasikan tiap pembelian barang dari AHSC, kemudian punched card ini dimasukkan ke dalam sebuah kotak persediaan untuk mengindikasikan kapan barang tertentu harus dipesan lagi. Di waktu yang bersamaan, punched card-punched card itu dikumpulkan dan dimasukkan ke dalam card reader yang disediakan untuk para pelanggan. Data dikirim melalui saluran telepon standar ke sebuah kunci mesin punch (keypunch) di AHSC, dimana set punched card–punched card yang identik diduplikasi. Pemenuhan pesanan kemudian dikerjakan secara biasa.

Pertukaran data elektronik ini ternyata meningkatkan keakuratan dan efisiensi dalam pemesanan persediaan-persediaan pada banyak rumah sakit di Amerika Serikat. Ketidakakuratan pemesanan berkurang, waktu pengiriman menjadi lebih cepat, dan permasalahan kekurangan inventori pun dapat diatasi dalam rumah sakit-rumah sakit tersebut. Dalam beberapa tahun ke depan, EDI yang sebelumnya hanya berbasis sistem one-to-one seperti yang pertama kali digunakkan oleh AHSC, kemudian berkembang menjadi pasar-pasar elektronik baru yang berisi komunitas-komunitas industri pelanggan, pemasok, penghasil, dan fasilitator jaringan. EDI kemudian menjadi suatu nilai penting dalam kemitraan perdagangan.

2. Standar EDI
Kunci dari aplikasi EDI terletak pada kodifikasi dan strukturisasi data menjadi sebuah format yang umum dan disetujui. Proses kodifikasi dan strukturisasi dokumen-dokumen untuk transaksi bisnis tidaklah sederhana. Standar EDI dikembangkan di berbagai sektor industri, dalam berbagai negara, dan prosesnya dipengaruhi oleh struktur-struktur komite dan prosedur yang rumit. Berikut adalah beberapa contoh standar EDI: EDIFACT (dirancang oleh PBB), BACS (digunakkan dalam Britania Raya), ODETTE (digunakkan dalam industri otomotif Eropa), ANSI X12 (digunakkan dalam berbagai sektor bisnis di Amerika Utara).

3. Keuntungan dalam penggunaan EDI
  • Penghematan waktu. Pada dasarnya EDI menggantikan transaksi yang menggunakan kertas menjadi transaksi berbasis elektronik. Hal ini telah menghemat waktu yang tadinya dialokasikan untuk menulis, mencetak, dan pengiriman melalui jasa pos.
  • Penghematan biaya. Biaya untuk membayar peralatan, prangko, jasa pos, pegawai dan petugas dapat dikurangi karena sistem EDI telah menyederhanakan semua ini ke dalam sebuah urutan yang sistematis dan otomatis.
  • Minimalisasi kesalahan. Kesalahan yang sering terjadi dalam pekerjaan manual biasa terjadi karena bekerja menggunakan kertas dilakukan oleh manusia, sedangkan sistem EDI adalah sistem yang berbasis komputer sehingga kesalahan dalam proses pertukaran informasi dapat dikurangi oleh kalkulasi komputer.
  • Respon yang cepat. Cara pemesanan tradisional yang menggunakan kertas membutuhkan waktu berhari-hari untuk dokumen-dokumen transaksi mencapai tujuan pengirimannya. Waktu dalam penungguan ini sebenarnya mempunyai nilai yang cukup berarti bagi para pelaku bisnis. Sistem EDI yang menggunakan bentuk elektronik dalam proses pengiriman dapat dalam sekejap mengirimkan dokumen-dokumen transaksi kepada para pelaku bisnis sehingga mereka mempunyai waktu yang lebih banyak untuk menentukan manuver-manuver bisnis.
  • Aliran kas. Siklus dalam perdagangan menjadi lebih cepat seiring mempercepatnya proses pesanan dan pengiriman yang juga memengaruhi kecepatan pembayaran. Bertambah cepatnya pembayaran akan berdampak pada meningkatnya arus kas.
  • Peluang dalam bisnis. Jumlah pelanggan meningkat dan mereka biasanya hanya akan berbisnis dengan pemasok yang menggunakan EDI. Persaingan pun meningkat dalam memulai bisnis baru karena adanya penggunaan EDI. Industri supermarket dan perakit kendaraan merupakan contoh bisnis yang banyak menggunakan EDI dalam kemitraannya.

4. Penggunaan EDI di Indonesia
Salah satu contoh pengaplikasian EDI di Indonesia dapat dilihat pada PT EDI Indonesia yang merupakan perusahaan penyelenggara pelayanan jasa EDI di Indonesia yang memberikan layanan teknis dan konsultasi.

5. Prinsip Teknologi EDI
Prinsip dari teknologi EDI sebenarnya adalah menerjemahkan bahasa aplikasi dari sistim yang sama-sekali berbeda menjadi bahasa yang terstandarisasi, sebagai contoh dalam hal ini UN/EDIFACT yang merupakan singkatan dari United Nation Electronic Data Interchange for Administration, Commerce and Transport, disini bisa dilihat bahwa bahasa tersebut distandardisasi oleh PBB.
Teknologi EDI ini adalah teknologi ‘less investment’ dimana pelaku bisnis tidak perlu lagi membeli peralatan baru sebagai infrastruktur untuk pertukaran dokumennya, dengan kata lain tetap menggunakan peralatan yang telah tersedia.

6. Tujuan utama
Tujuan utama dari pemakaian teknologi EDI, sebenarnya adalah agar teknologi ini dapat membantu para pelaku bisnis mengkomunikasikan dokumennya dengan pihak lain lebih cepat, akurat dan lebih efisien karena sifatnya yang dapat mengeliminir kesalahan yang diakibatkan proses re-entry dan dapat mengurangi pemakaian kertas, komunikasi dan biaya-biaya lain yang timbul pada metode konvensional sehingga diharapkan dapat menekan biaya-biaya yang tidak diperlukan dan diharapkan dapat meningkatkan laba kepada pemakainya. Apabila proses tersebut terpenuhi, otomatis proses bisnis internal perusahaan tersebut akan menjadi lebih baik, terencana dan pada akhirnya hubungan bisnis dengan pihak lain-pun akan dapat lebih baik juga.

SUMBER :
https://id.wikipedia.org/wiki/Pertukaran_data_elektronik
https://hadianyana.wordpress.com/2009/11/16/edi-electronic-data-interchange/

CYBERCRIME (KEJAHATAN DUNIA MAYA)

Kejahatan dunia maya (Inggris: cybercrime) adalah istilah yang mengacu kepada aktivitas kejahatan dengan komputer atau jaringan komputer menjadi alat, sasaran atau tempat terjadinya kejahatan. Termasuk ke dalam kejahatan dunia maya antara lain adalah penipuan lelang secara online, pemalsuan cek, penipuan kartu kredit/carding, confidence fraud, penipuan identitas, pornografi anak, dll.

Walaupun kejahatan dunia maya atau cybercrime umumnya mengacu kepada aktivitas kejahatan dengan komputer atau jaringan komputer sebagai unsur utamanya, istilah ini juga digunakan untuk kegiatan kejahatan tradisional di mana komputer atau jaringan komputer digunakan untuk mempermudah atau memungkinkan kejahatan itu terjadi.

Contoh kejahatan dunia maya di mana komputer sebagai alat adalah spamming dan kejahatan terhadap hak cipta dan kekayaan intelektual. Contoh kejahatan dunia maya di mana komputer sebagai sasarannya adalah akses ilegal (mengelabui kontrol akses), malware dan serangan DoS. Contoh kejahatan dunia maya di mana komputer sebagai tempatnya adalah penipuan identitas. Sedangkan contoh kejahatan tradisional dengan komputer sebagai alatnya adalah pornografi anak dan judi online. Beberapa situs-situs penipuan berkedok judi online termasuk dalam sebuah situs yang merupakan situs kejahatan di dunia maya yang sedang dipantau oleh pihak kepolisian dengan pelanggaran pasal 303 KUHP tentang perjudian dan pasal 378 KUHP tentang penipuan berkedok permainan online dengan cara memaksa pemilik website tersebut untuk menutup website melalui metode DDOS website yang bersangkutan. Begitupun penipuan identitas di game online. Dengan hanya mengisi alamat identitas palsu, game online tersebut bingung dengan alamat identitas palsu. Jika hal tersebut terus terus terjadi, maka game online tersebut akan rugi/bangkrut.

Jenis jenis penipu dunia maya  secara umum :

Iklan Jual beli :

Anda pasang iklan rumah misalnya, lalu ada orang yang mau kasih uang muka tanpa melihat rumah dulu. Anda diminta ke ATM lalu transfer ke mereka. Hal ini biasanya dilakukan oleh orang Indonesia.

Online Shop :

Berbagai jenis penipuan online shop, menjual barang apa saja yang sedang trend. Mereka membuat page menarik dan menampilkan barang-barang idaman yang sangat menawan. Harganya murah meriah. Anda tentu saja tergiur ingin membeli. Lalu tranfer uang dan anda diperlihatkan foto bahwa barang siap dikirim, tetapi tak pernah sampai. Saat anda bertanya, si penipu alasan harus declare barang dan ada biaya. Percayalah puluhan juta habis uang anda, barang itu tak pernah ada. Jika anda mulai curiga, mereka akan putuskan semua kontak.

Hadiah :

Anda dinyatakan dapat hadiah dari Sido Muncul, Telkomsel, dll  dengan menggunakan website gratisan yang serupa atau mirip dengan website asli. Pada akhirnya anda diminta mengirim uang administrasi.

Bisnis  :

Diajak berbisnis dan kita diminta menanamkan modal, bukannya untung yang ada buntung. Jika pelaku orang Nigeria, biasanya  mereka berpura-pura mau mengajak berbisnis tetapi sesungguhnya diajak membuat dolar palsu. Percayalah uang anda melayang ditukar dengan kertas.

Uang Dalam Paket :

Dicari calon korban yang lugu, percaya saja mau dititipkan uang dari Afganistan.  Padahal nantinya anda akan diminta untuk membayar biaya kirim, sertifikat paket tidak boleh dibuka, sertifikat paket uang bukan money laundring, asuransi, denda, tax tanpa ada habisnya. Kalau pakai logika  tidak ada uang dimasukkan di dalam box lalu di kirim  menggunakan pesawat. Percayalah ratusan juta melayang, paket uang itu tak pernah ada. Pelaku biasanya orang-orang Nigeria yang bekerja sama dengan orang lokal.dan pintarnya lagi permintaan uang bertahap. artinya korban sdh kadung basah maka tdk sulit utk membayar.

Computer Kena Virus

Anda ditelepon orang yang mengaku dari Microsoft dan mengatakan komputer anda kena virus. Lalu dipandu untuk melakukan ini itu akhirnya diminta bayar fee. Percayalah komputer anda tidak apa-apa. Pelaku menelepon dari India lewat Skype dan random call kemana-mana.

Scammer cinta  :

Orang Indonesia banyak tertipu dengan cinta maya. Jika penipunya adalah wanita, dia akan memakai foto wanita bertubuh seksi. Kalau pelaku adalah pria, dia akan memakai foto tampan. Foto-foto tersebut mereka curi dari internet. Scammer Nigeria biasanya memakai foto US Army, scammer Indonesia memakai foto polisi, tentara, pramugara, model, dll. Kata-kata yang mereka ucapkan sangat romantis, janji hadiah mewah, menikah, mutasi, dll. Percayalah tujuan mereka hanya satu yaitu menipu uang anda.

JENIS CYBER CRIME BERDASARKAN KARAKTERISTIK:

  • Cyberpiracy adalah Penggunaan teknologi komputer untuk  mencetak ulang software atau informasi dan mendistribusikan informasi atau software tersebut melalui jaringan computer. 
  • Cybertrespass adalah Penggunaan teknologi komputer untuk meningkatkan akses pada Sistem komputer sebuah organisasi atau individu dan Website yang di-protect dengan password.   
  • Cybervandalism adalah Penggunaan teknologi komputer untuk membuat program yang Mengganggu proses transmisi informasi elektronik dan Menghancurkan data di komputer


JENIS CYBER CRIME BERDASARKAN AKTIVITASNYA:

  • Illegal Contents (Konten Tidak Sah), Merupakan kejahatan dengan memasukkan data atau informasi ke internet tentang sesuatu hal yang tidak benar, tidak etis, dan dapat dianggap melanggar hukum atau mengganggu ketertiban umum.
  • Data Forgery (Pemalsuan Data), Merupakan kejahatan dengan memalsukan data pada dokumen-dokumen penting yang tersimpan sebagai scriptless document melalui internet. Contoh kejahatan ini pada dokumen-dokumen e-commerce dengan membuat seolah-olah terjadi salah ketik yang pada akhirnya akan menguntungkan pelaku.

  • Cyber Spionase (Mata-mata), Merupakan kejahatan yang memanfaatkan jaringan internet untuk melakukan kegiatan memata-matai pihak lain, dengan memasuki sistem jaringan komputer (computer network system) sasaran. Kejahatan ini biasanya ditujukan terhadap saingan bisnis yang dokumen ataupun data-data pentingnya tersimpan dalam suatu sistem yang bersifat komputerisasi.

  • Data Theft (Mencuri Data), Kegiatan memperoleh data komputer secara tidak sah, baik untuk digunakan sendiri ataupun untuk diberikan kepada orang lain. Identity theft merupakan salah satu dari jenis kejahatan ini yang sering diikuti dengan kejahatan penipuan (fraud). Kejahatan ini juga sering diikuti dengan kejahatan data leakage.

  • Misuse of devices (Menyalahgunakan Peralatan Komputer), Dengan sengaja dan tanpa hak, memproduksi, menjual, berusaha memperoleh untuk digunakan, diimpor, diedarkan atau cara lain untuk kepentingan itu, peralatan, termasuk program komputer, password komputer, kode akses, atau data semacam itu, sehingga seluruh atau sebagian sistem komputer dapat diakses dengan tujuan digunakan untuk melakukan akses tidak sah, intersepsi tidak sah, mengganggu data atau sistem komputer, atau melakukan perbuatan-perbuatan melawan hukum lain.

  • Hacking dan Cracker, Istilah hacker biasanya mengacu pada seseorang yang punya minat besar untuk mempelajari sistem komputer secara detail dan bagaimana meningkatkan kapabilitasnya. Aktivitas cracking di internet memiliki lingkup yang sangat luas, mulai dari pembajakan account milik orang lain, pembajakan situs web, probing, menyebarkan virus, hingga pelumpuhan target sasaran.

  • DoS (Denial Of Service), Dos attack merupakan serangan yang bertujuan melumpuhkan target (hang, crash) sehingga tidak dapat memberikan layanan.

  • Cybersquatting and Typosquatting, merupakan sebuah kejahatan yang dilakukan dengan cara mendaftarkan domain nama perusahaan orang lain dan kemudian berusaha menjualnya kepada perusahaan tersebut dengan harga yang lebih mahal. Adapun typosquatting adalah kejahatan dengan membuat domain plesetan yaitu domain yang mirip dengan nama domain orang lain.

  • Hijacking, Hijacking merupakan salah satu bentuk kejahatan yang melakukan pembajakan hasil karya orang lain. Yang paling sering terjadi adalah Software Piracy (pembajakan perangkat lunak).

  • Cyber Terorism, Tindakan cyber crime termasuk cyber terorism jika mengancam pemerintah atau warganegara, termasuk cracking ke situs pemerintah atau militer.

  • Unauthorized Access to Computer System and Service, Kejahatan yang dilakukan dengan memasuki/menyusup ke dalam suatu sistem jaringan komputer secara tidak sah, tanpa izin. Biasanya pelaku kejahatan (hacker) melakukannya dengan maksud sabotase ataupun pencurian informasi penting.

  • llegal Access (Akses Tanpa Ijin ke Sistem Komputer), Tanpa hak dan dengan sengaja mengakses secara tidak sah terhadap seluruh atau sebagian sistem komputer, dengan maksud untuk mendapatkan data komputer atau maksud-maksud tidak baik lainnya, atau berkaitan dengan sistem komputer yang dihubungkan dengan sistem komputer lain. Hacking merupakan salah satu dari jenis kejahatan ini yang sangat sering terjadi.
SUMBER :
http://itdare.blogspot.co.id/2014/12/pengertian-cyber-crime-dan-jenis-jenis.html
https://id.wikipedia.org/wiki/Kejahatan_dunia_maya